Node Starter Kit
Node Starter Kit ir gatava, organizācijas pašas infrastruktūrā izvietojama programmatūra, ar ko izveidot un uzturēt savu AI LV Exchange mezglu. Vienā Docker Compose pakotnē tā apvieno mezgla identitāti, autentifikācijas galapunktus, API tiltus uz esošajām sistēmām, kā arī ienākošos un izejošos MCP galapunktus — visu, kas nepieciešams, lai droši pievienotos ekosistēmai.
Viens artefakts, ko organizācija izvieto, lai kļūtu par ekosistēmas mezglu.
Node Profile nosaka, kādam ekosistēmas mezglam jābūt; Node Starter Kit ir gatavā programmatūra, ar ko šādu mezglu uzstādīt. To izvieto aiz adreses mcp.{organizācijas-domēns}, atbild pirmās palaišanas vednim un iegūst mezglu, kas iztur Node Profile atbilstības pārbaudi, ir gatavs PPPA izaicinājumam un darbojas ražošanā — mērogojams, uzraugāms un auditējams — bez atkārtotas pārprojektēšanas.
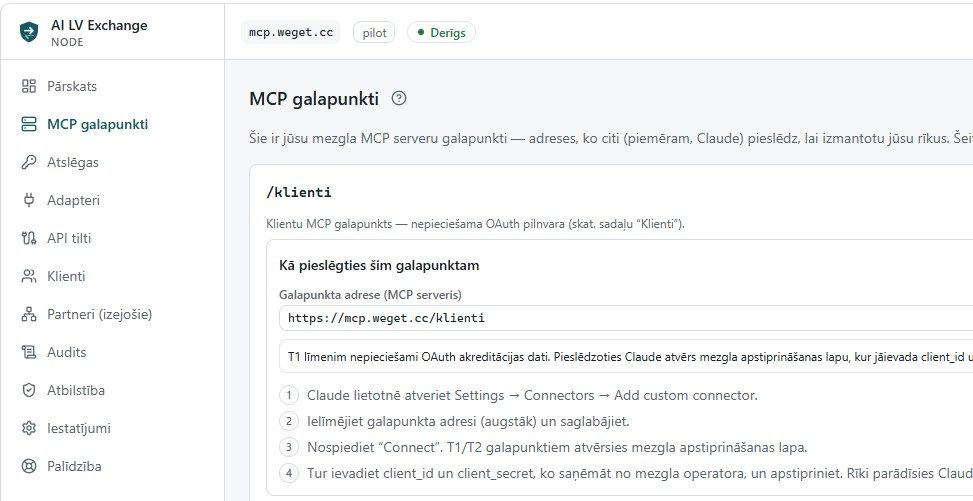
Mezgla pārvaldības saskarne: MCP galapunktu pārskats ar pieslēgšanās norādēm. Tā pati saskarne vada pirmās palaišanas vedni, atslēgu pārvaldību, API tiltus un audita žurnālu — latviešu un angļu valodā.
Moduļi
Pakotni veido atsevišķi, savstarpēji neatkarīgi pakalpojumi. Neviens no tiem neuztur stāvokli lokāli — noturīgie dati glabājas datubāzē, atslēgas — KMS —, tāpēc mezglu var mērogot no pilotprojekta līdz augstas pieejamības izvietojumam bez arhitektūras izmaiņām.
TLS, publiskā .well-known identitāte, pieprasījumu maršrutēšana pa piekļuves līmeņiem un ātruma ierobežojumi.
Pirmās palaišanas vednis un pārvaldības panelis latviešu un angļu valodā, kas mezglu iestata, uztur un pārrauga.
Mezgla did:web un JWKS, MCPF izaicinājuma parakstīšana un atsevišķa atslēgu ceremonija. Privātā atslēga paliek KMS.
Galapunkti /publisks, /klienti un /partneri uz oficiālā MCP SDK, ar iekļautu OAuth 2.1 autorizācijas serveri.
Pirms izsaukt citu dalībnieku, tas pārbauda tā identitāti, dalības apliecinājumu, atsaukumu statusu un dzīvo izaicinājumu — un atsakās no izsaukuma, ja kāds solis neizdodas.
Atsauces izpildvide MI aģentiem uz Claude Agent SDK ar cilvēka apstiprinājuma soļiem pirms darbībām.
Papildināma, jaucējķēdē sasaistīta un ar Ed25519 parakstīta audita pēda — pierādījums par katru notikumu.
Pievienojama atslēgu pārvaldība: lokāli šifrēta glabātuve, pkcs11/HSM, Vault Transit vai mākoņa KMS.
Tool Adapter SDK, kas esošās iekšējās sistēmas padara par MCP rīkiem bez protokola koda. Iekļauti static-faq un rest-proxy piemēri ar maršrutu atļauju sarakstu.
Node Profile pārbaužu definīcijas (NP-01…NP-07) — tās pašas, ko PPPA izmanto uzņemšanas pārbaudēs.
OpenTelemetry savācējs, Prometheus brīdinājumi un Grafana paneļi darbības uzraudzībai.
Autentifikācija, API tilti un MCP galapunkti
Iekļautais OAuth 2.1 autorizācijas serveris izsniedz un pārbauda marķierus, ko paraksta KMS. Piekļuve dalās trīs līmeņos: T0 — atvērts, T1 un T2 — aizsargāti. Katrs pieprasījums tiek maršrutēts atbilstoši savam līmenim.
Ienākošie galapunkti /publisks, /klienti un /partneri uz oficiālā MCP SDK. Caur tiem organizācija sniedz savus pakalpojumus citu mezglu MI sistēmām un aģentiem.
Izejošais uzticamības vārtejs, ar ko mezgla paša MI aģenti izmanto citu mezglu pakalpojumus. Pirms katra izsaukuma tas pārbauda sadarbības partneri un atsakās, ja pārbaude neizdodas.
Adapteri esošās iekšējās sistēmas — reģistrus, datubāzes, REST pakalpojumus — padara par MCP rīkiem bez protokola koda, ievērojot maršrutu atļauju sarakstu.
No DNS ieraksta līdz atbilstīgam mezglam vienā darba dienā
mcp.{domēns} un iegūstiet sertifikātu.Pakotne piedāvā Docker Compose profilus — pilot, standard un ha —, kā arī Helm un Kubernetes lielākai slodzei. Tā pati arhitektūra darbojas gan pilotprojektā, gan augstas pieejamības izvietojumā.
docker compose --profile pilot up -d
Nemaināmi drošības noteikumi
Izmēģiniet Node Starter Kit
Node Starter Kit ir pieejams izmēģinājumam PPPA dalībniekiem un partneriem. Pastāstiet par savu organizāciju un plānoto informācijas apmaiņas scenāriju, un mēs sagatavosim piekļuvi izmēģinājuma pakotnei. Pieteikties izmēģinājumam →